Ciberguerra fría: EE.UU., China y América Latina
La ciberguerra fría enfrenta a EE.UU. y China por la soberanía tecnológica, mientras América Latina arrastra graves brechas de ciberseguridad.
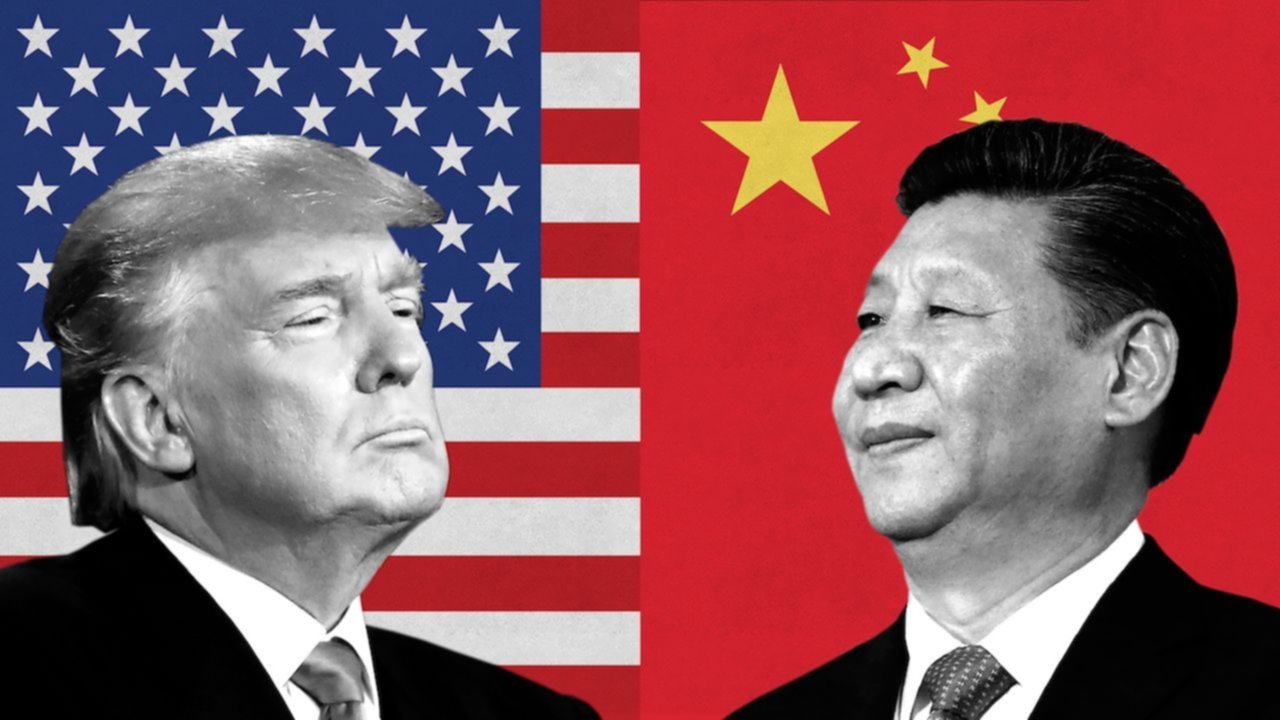
La ciberguerra fría empieza a tomar forma en decisiones concretas de las dos principales potencias tecnológicas. El 2 de junio de 2026, el presidente Donald Trump firmó la orden ejecutiva Promoting Advanced Artificial Intelligence Innovation and Security. Semanas antes había pospuesto su firma por temor a que un marco regulatorio demasiado rígido frenara la innovación.
La orden se organiza en tres ejes. El primero exige priorizar la defensa cibernética de sus propios sistemas y crear una “cámara de compensación” (clearinghouse) de ciberseguridad. El segundo crea la figura del “modelo de frontera cubierto” (covered frontier model). Esta categoría determinará qué modelos de inteligencia artificial tienen capacidades cibernéticas suficientemente avanzadas como para representar un riesgo para la seguridad nacional.
El tercer eje instruye al fiscal general a priorizar la persecución penal de delitos informáticos habilitados por IA bajo las leyes ya existentes. La orden también coloca a la inteligencia artificial dentro de una estrategia más amplia de protección de infraestructura crítica y sistemas gubernamentales estadounidenses.
También se documenta un conflicto entre el secretario de Defensa, Pete Hegseth, y Anthropic por las condiciones de uso de Claude en ámbitos militares. La empresa defendió dos límites específicos: el uso para vigilancia masiva doméstica y para sistemas de armas completamente autónomos. Hegseth respondió impulsando la designación de Anthropic como un riesgo para la cadena de suministro del aparato militar estadounidense.
Mientras tanto, Google, Microsoft y xAI ya firmaron acuerdos con el Centro para Estándares e Innovación en IA del Departamento de Comercio para permitir evaluaciones gubernamentales de seguridad de sus modelos antes del despliegue.
Ciberguerra fría: Washington señala a Beijing
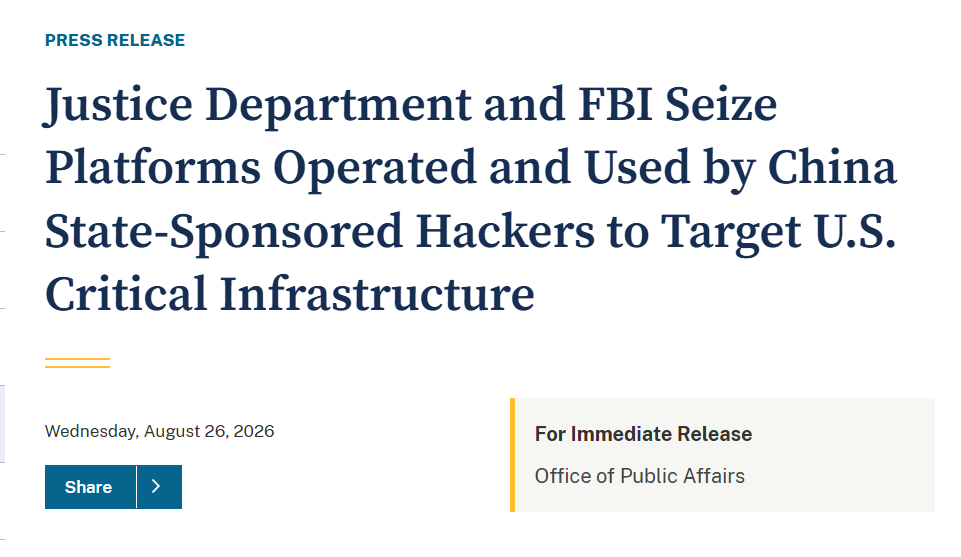
Menos de tres meses después, el 26 de agosto de 2026, el Departamento de Justicia anunció haber desmantelado una operación de ciberespionaje atribuida al grupo QTFY, vinculado por las autoridades estadounidenses con actores patrocinados por el Estado chino.
Entre los objetivos mencionados aparecían la NASA, la Reserva Federal, el Departamento de Energía, los Institutos Nacionales de Salud y otras redes sensibles. El FBI y el Departamento de Justicia incautaron dominios vinculados con las plataformas QScan y QTRouter, utilizadas —según la investigación estadounidense— para identificar y atacar infraestructura crítica.
Sin embargo, dos días después, el propio Departamento de Justicia modificó su comunicado. Donde originalmente algunas instituciones aparecían presentadas como víctimas de intrusiones exitosas, la versión corregida pasó a describirlas como objetivos. La diferencia no es menor: ser blanco de una campaña de ciberespionaje no significa necesariamente que un sistema haya sido efectivamente vulnerado.
Beijing negó cualquier responsabilidad. El portavoz de la Cancillería china, Lin Jian, sostuvo que las acusaciones estadounidenses carecían de pruebas suficientes y respondió señalando antecedentes de operaciones estadounidenses contra infraestructura crítica china. China volvió así a acusar a Washington de aplicar un doble estándar en materia de ciberseguridad.
Este intercambio de acusaciones no es nuevo. Estados Unidos y China llevan más de una década en esta dinámica de señalamientos mutuos. Pero la ciberguerra fría actual suma otra dimensión: ambas potencias están rediseñando su infraestructura tecnológica interna para depender cada vez menos del rival.
China acelera su divorcio tecnológico de Occidente
Casi en paralelo, se informó que el Ministerio de Seguridad del Estado chino instruyó a entidades estatales a desinstalar la versión personalizada de Windows 10 conocida como China Government Edition, desarrollada por C&M Information Technologies, una empresa conjunta entre Microsoft y la estatal China Electronics Technology Group.
El retiro estaba previsto para febrero de 2027, pero fue adelantado varios meses. Al mismo tiempo, China continúa promoviendo sistemas operativos domésticos como Kylin OS y UOS y procesadores desarrollados localmente, en una política más amplia destinada a reducir la dependencia de tecnología extranjera.
Este movimiento no es un hecho aislado, sino parte de la política de “sustitución tecnológica” conocida como xinchuang, que China impulsa desde hace años para reducir su exposición frente a proveedores extranjeros y aumentar el control sobre la infraestructura digital utilizada por el Estado.
Para Beijing, sostener infraestructura estatal crítica sobre software desarrollado por empresas occidentales constituye un riesgo estratégico. Desde Washington, la lógica funciona en sentido inverso: limitar las posibilidades de que actores extranjeros puedan explotar sistemas avanzados o modelos de inteligencia artificial para atacar redes eléctricas, hospitales, sistemas de agua o infraestructura gubernamental.
Ambas medidas son síntomas de un mismo fenómeno: una creciente búsqueda de soberanía tecnológica en el marco de una nueva ciberguerra fría.
Ciberseguridad: el examen que Latinoamérica sigue reprobando
Mientras la ciberguerra fría lleva a las grandes potencias a reorganizar su arquitectura digital en clave de seguridad nacional, gran parte de América Latina sigue atrapada en una etapa anterior del problema: la transición del papel al expediente digital.
Es cierto que la región ha avanzado en alfabetización digital y en la incorporación de herramientas de inteligencia artificial en la administración pública, pero ese avance suele ser superficial. La digitalización acelerada, sin inversión paralela en ciberseguridad, ha producido procesos administrativos más lentos, más frágiles y, paradójicamente, más vulnerables a fallas que terminan afectando derechos ciudadanos.
El caso de los chatbots gubernamentales que nunca terminan de funcionar como herramienta útil es solo el síntoma visible de un problema más profundo: se invierte en la fachada de la modernización sin fortalecer la base.
Panamá: cuando una cuenta oficial se convierte en un problema de Estado
Los ejemplos sobran. Empezamos por un caso de ingeniería social. En Panamá, la Contraloría General de la República sufrió dos vulneraciones de su cuenta oficial de Instagram en menos de un mes, durante abril y mayo de 2026.
En el segundo episodio, terceros lograron tomar control de la cuenta y eliminar todas las publicaciones del perfil institucional. El caso se insertó en un contexto más amplio de incidentes digitales que afectaron organismos públicos panameños durante esos meses.
Más que la sofisticación del ataque, lo significativo es el tipo de vulnerabilidad que revela: instituciones públicas que dependen cada vez más de plataformas digitales, pero que no siempre desarrollan al mismo ritmo las capacidades necesarias para protegerlas.

Venezuela: cuando el problema no es el hacker, sino el sistema
En Venezuela, el caso documentado por el investigador hacktivista Ringmast4r resulta todavía más revelador.
Al analizar el sistema vinculado al programa de empleos juveniles Chamba Juvenil, el investigador afirmó haber encontrado un repositorio de código expuesto públicamente que contenía credenciales de base de datos almacenadas en texto plano y consultas SQL construidas mediante concatenación directa de cadenas, una práctica que puede permitir ataques de inyección SQL.
El análisis también denunció la existencia de campos destinados a registrar información política y de localización de usuarios.
En este punto haría una aclaración editorial importante: esta parte depende fundamentalmente de la investigación de Ringmast4r y no encontré una segunda fuente independiente que haya auditado técnicamente el código y confirmado todas sus conclusiones. Por eso conviene atribuir explícitamente los hallazgos al investigador y no presentarlos como un hecho verificado de manera independiente.
No hizo falta, según su análisis, un ataque sofisticado: bastó con una infraestructura desarrollada sin estándares básicos de seguridad.
La ciberguerra fría también se juega desde la periferia
Estos casos no son anécdotas aisladas: son la evidencia de que, mientras se habla mucho de inteligencia artificial en foros y agendas digitales latinoamericanas, se habla muy poco de ciberseguridad y casi nada de la capacitación real de los funcionarios públicos que administran estos sistemas.
Mientras Estados Unidos y China discuten cómo proteger modelos de inteligencia artificial, desarrollar software propio y blindar infraestructura crítica, buena parte de América Latina todavía intenta asegurar cuentas institucionales, bases de datos y plataformas públicas básicas.
La ciberguerra fría no significa solamente que Washington y Beijing compitan por chips, inteligencia artificial o sistemas operativos. También expone una brecha de poder: quién tiene capacidad para decidir sobre su infraestructura tecnológica y quién sigue dependiendo de sistemas que no controla, no desarrolla y, muchas veces, ni siquiera puede proteger.
1 comentario